Война и информационная безопасность

Обсуждение разнообразных вопросов, не подходящих по тематике в другие разделы.
Сообщение
Автор
BadBlock
Аватара пользователя
Благодарил (а): 1689 раз
Поблагодарили: 8294 раза

№ 150 Сообщение BadBlock » 18 авг 2026 02:07

шум-гам писал(а) ↑ 17 авг 2026 18:29: - Яндекс начал изменять спутниковые снимки в своём картографическом сервисе, чтобы скрыть российские военные объекты. Как выяснила финская телерадиокомпания Yle, около Кронштадта на месте, где ранее была видна ракетная позиция, появилось изображение леса, которое добавили с помощью графического редактора. При этом на зарубежных сервисах Google, Apple и Microsoft ракетные батареи около Кронштадта видны на снимках, сделанных до апреля 2026 года.
Это очень смешно. Натравливаешь AI сравнивать снимки на Яндексе и Гугле — там, где на Яндексе размыто или замазано лесом, там и военный объект.

То есть, натурально, способ не скрыть, а явным отбразом показать.

BadBlock
Аватара пользователя
Благодарил (а): 1689 раз
Поблагодарили: 8294 раза

№ 151 Сообщение BadBlock » 18 авг 2026 02:51

Fauda писал(а) ↑ 17 авг 2026 23:17: Я просто призываю к конкретным мерам предосторожности при использовании конкретно этой конторы и учитывать, что и другие могут делать так же.
Правило простое: перевод, за который светит срок, нельзя выполнять со счёта или кошелька, к которому каким-либо образом привязано твоё ФИО.

То есть, например, со счёта любой биржи, которой ты сообщил своё ФИО, нельзя.

Может, биржа тебя добровольно и не выдаст, но всегда существует вероятность утечки данных, взлома, внедрённой крысы и т. д.

Поэтому сперва нужно максимально запутать след.

Ну например, сходу приходит в голову на каждый перевод заводить программные кошельки (анонимные), на них переводить через анонимизирующие методы (CoinJoin, CoinSwap, миксеры), причём лучше применить более одного метода для надёжности.

Кроме того, неплохо бы поучаствовать в p2p-обменниках, уйдя на другие криптовалюты вообще. Кроме обменника, никто не может связать некий биткойн-перевод с тем, что где-то на какой-то кошелёк вдруг поступил "эфир". Повторить пару-тройку раз. И всё это через сеть Tor, конечно.

И вообще, я бы сперва покурил инфу на этот счёт прежде чем что-то куда-то переводить. Хотя бы c AI начал.

ravage
Аватара пользователя
Благодарил (а): 857 раз
Поблагодарили: 407 раз

№ 152 Сообщение ravage » 18 авг 2026 08:28

про анонимные переводы в крипте мы тут уже писали , крипта через любую биржу это не анонимно

бинанс это китайская контора, конечно она будет сливать данные рф

дуров тоже агент фсб, сколько уже народу за телегу пересажали

любой смартфон , даже без подключенного интернета это 100% палево, только мобильники очень старых моделей, 10 летней и больше давности

любой ресурс где требуют номер телефона или фио, номер карты, включая все впн-ы - это палево

почта - proton mail, месенджер где рега только по почте - discord

все платные впн-ы - палево

шум-гам
Благодарил (а): 232 раза
Поблагодарили: 213 раз

№ 153 Сообщение шум-гам » 18 авг 2026 08:35

BadBlock писал(а) ↑ 18 авг 2026 02:51: я бы сперва покурил инфу на этот счёт прежде чем что-то куда-то переводить
Вот я про это и имел в виду, а не "сначала - что имею, то и введу" :)

шум-гам
Благодарил (а): 232 раза
Поблагодарили: 213 раз

№ 154 Сообщение шум-гам » 04 сен 2026 07:43

- Что может узнать ФСБ, когда человек заходит в Telegram, включает VPN или открывает определенный сайт?

Издание "Важные истории" изучило техническую документацию, фрагменты исходного кода, служебные логи, записи перехваченного трафика, скриншоты и видео работы российской системы технических средств для обеспечения функций оперативно-розыскных мероприятий, более известной как СОРМ. Материалы датированы 2021—2024 годами. Документы не описывают абсолютно все варианты оборудования СОРМ, но позволяют понять, как работает система анализа интернет-трафика.

- СОРМ получает копию всего трафика
Оборудование СОРМ находится внутри сети оператора и получает полную копию трафика его пользователей. Система пытается привязать его к конкретному абоненту: в мобильной сети - через номер телефона и идентификатор абонента, в проводной - через логин у провайдера.
Поэтому действия через домашний Wi-Fi СОРМ связывает с человеком, на которого оформлен договор на интернет.
Далее система анализирует трафик и определяет, что делал пользователь: заходил на сайт, отправлял файл, пользовался почтой, мессенджером или другим сервисом. Система распознает различные виды трафика по характерным признакам, названию сервера и статистическим особенностям соединения.
Если информация не была отобрана для передачи на пульт ФСБ сразу, это не означает, что она исчезает. Статистика соединений и то содержимое сообщений, которое системе удалось получить, попадают в хранилище данных под названием "Январь".
из утечи данных.jpg
В зависимости от типа информации она может храниться там от полугода до трех лет. В течение этого времени силовики технически могут обращаться к накопленному трафику. Как часто и в каких масштабах они это делают, из изученных документов неизвестно.

- Что может видеть ФСБ
Возможности системы имеют существенное ограничение: большая часть современного интернет-трафика зашифрована. Согласно изученной документации, разработчики СОРМ не ставили перед собой задачу взламывать это шифрование. Поэтому текст сообщений, содержание разговоров и переданные файлы в современных зашифрованных сервисах остаются для системы недоступными.
Но шифрование не скрывает всех данных. СОРМ может собирать метаданные - информацию о самом факте и характеристиках соединения. Например, система может определить, когда человек вышел в интернет, на какие сайты заходил, сколько данных передал, когда начался и закончился звонок через мессенджер и сколько он продолжался.
Такие данные уже позволяют узнать довольно много о поведении человека. А если сопоставлять время начала и окончания звонков разных пользователей, теоретически можно выяснять, кто с кем разговаривал. При этом из документов неизвестно, проводит ли ФСБ такой анализ на практике.
ФСБ может отбирать из общего потока нужный трафик по IP-адресу, номеру телефона, электронной почте или домену.
Скриншот из обучающего видео по использованию пультов управления.jpg
Технически СОРМ позволяет искать даже по конкретным словам. Но, по данным источника "Важных историй", на практике это почти не использовалось: такой поиск требует много ресурсов, а незашифрованного трафика сейчас мало.
Чтобы получать из перехваченного трафика больше информации, разработчики СОРМ используют декодеры - отдельные программные модули для конкретных сервисов и программ. Они не расшифровывают трафик, но позволяют распознать сервис и собрать более подробные метаданные.
Такие декодеры есть для многих мессенджеров, средств анонимизации трафика, а также некоторых криптовалют.
Если декодера для какого-либо сервиса нет, информация все равно собирается. Но часть данных может теряться, а сам трафик помечается как нераспознанный.

Вот как СОРМ распознает некоторые популярные сервисы:

- Telegram, WhatsApp, IMO, Zoom, Viber, WeChat и Discord. Для них у СОРМ есть декодеры и система может определить, что человек пользуется этими сервисами, и собрать метаданные звонков. Но СОРМ не видит, с кем человек разговаривает и о чем.
Signal. Отдельного декодера для него в изученной документации нет. Более того, СОРМ, вероятно, не всегда может надежно определить даже сам факт использования Signal: его трафик выглядит как обычное зашифрованное соединение.
- Google. Система видит, что пользователь обращался к google.com, но не видит сам поисковый запрос и ответ Google. Нет в документации и отдельных декодеров для Google Meet и Google Drive. Поэтому СОРМ не может услышать разговор в Google Meet или прочитать файл, загруженный в Google Drive, хотя по характеру трафика может отличить видеозвонок от передачи файла.
- ICQ, "Mail.ru Агент" и Jabber. Эти старые незашифрованные сервисы для СОРМ значительно более прозрачны: система может получить даже содержание сообщений.
- OpenVPN и PPTP. СОРМ может распознавать эти VPN-протоколы.
- WireGuard и VLESS. В изученной документации они не упоминаются. VLESS маскируется под обычный HTTPS-трафик, поэтому для СОРМ он, вероятно, выглядит как обычное зашифрованное веб-соединение. Может ли система распознать WireGuard, из документов непонятно.
Пример задачи.jpg
Таким образом, СОРМ не является системой, которая автоматически "читает все". Шифрование современных сервисов существенно ограничивает ее возможности. Но даже без доступа к содержанию переписки она позволяет связать интернет-активность с конкретным абонентом, увидеть посещение сайтов и использование ряда сервисов, собирать метаданные и отбирать трафик по заданным ФСБ критериям.

При этом речь идет только о возможностях СОРМ. Отсутствие доступа к зашифрованной переписке через эту систему не означает, что российские силовики не могут получить ее другими способами.

p.s. интересно - что это за "другие способы"? :klizma:
У вас нет необходимых прав для просмотра вложений в этом сообщении.

шум-гам
Благодарил (а): 232 раза
Поблагодарили: 213 раз

№ 155 Сообщение шум-гам » 04 сен 2026 09:08

статья с Хабра ещё 21-го года, но актуально и сегодня:

"...немалое количество простых кнопочных телефонов, присутствующих в российских магазинах, содержат нежелательные недокументированные функции. Они могут совершать автоматическую отправку СМС-сообщений или выходить в интернет для передачи факта покупки и использования телефона (передавая IMEI телефона и IMSI SIM-карт). Встречаются модели со встроенным трояном, отправляющим платные СМС-сообщения на короткие номера, текст которого загружается с сервера, также бывают устройства с настоящим бэкдором, пересылающим входящие СМС-сообщения на сервер злоумышленников.
Статья описывает детали вредоносных функций и способы их обнаружения."

далее https://habr.com/ru/articles/575626/

BadBlock
Аватара пользователя
Благодарил (а): 1689 раз
Поблагодарили: 8294 раза

№ 156 Сообщение BadBlock » 04 сен 2026 10:41

шум-гам писал(а) ↑ 04 сен 2026 09:08: немалое количество простых кнопочных телефонов, присутствующих в российских магазинах, содержат нежелательные недокументированные функции.
Помню эту заметку. Прям утирал пот сидел.
Вот так купишь бабушкофон - специально чтобы максимально дубовый.
А он, оказывается, как раз самый что ни на есть шпион за тобой.

шум-гам
Благодарил (а): 232 раза
Поблагодарили: 213 раз

№ 157 Сообщение шум-гам » 04 сен 2026 12:43

BadBlock писал(а) ↑ 04 сен 2026 10:41: А он, оказывается, как раз самый что ни на есть шпион за тобой.
да, чувствительный удар был нанесён по "религии кнопарей" :)
А на самом деле всё просто - разделить на "до и после" их. В старых телефонах памяти было "с гулькин клюв", размещать всякие дополнительные фишки места б не хватило, производитель сам делал прошивку...Современные "кнопари" - уже другое дело и иная картина.
Прежде всего виноват бренд, под которым продаются телефоны. Бренд заказывает разработку самого устройства и прошивки для него у OEM-производителя, но не проверяет конечное устройство на наличие незадекларированных возможностей. Многие бренды отрицают проблему или замалчивают.
Кнопочный телефон одно время был действительно более безопасен чем смартфон. Но сейчас всё поменялось.
Дорогой девайс брендового производителя гарантирует больше защиты чем дешёвая кнопочная звонилка от неизвестно кого.

шум-гам
Благодарил (а): 232 раза
Поблагодарили: 213 раз

№ 158 Сообщение шум-гам » 22 сен 2026 05:35

- Что будет с VPN. ИИ-агенты взламывают интернет. Будущее IT. Михаил Климарев
https://www.youtube.com/live/cMOCFJt1S7o?si=y8TUYA4IxHq_DkKM 

BadBlock
Аватара пользователя
Благодарил (а): 1689 раз
Поблагодарили: 8294 раза

№ 159 Сообщение BadBlock » 23 сен 2026 02:37

№ 158: шум-гам,

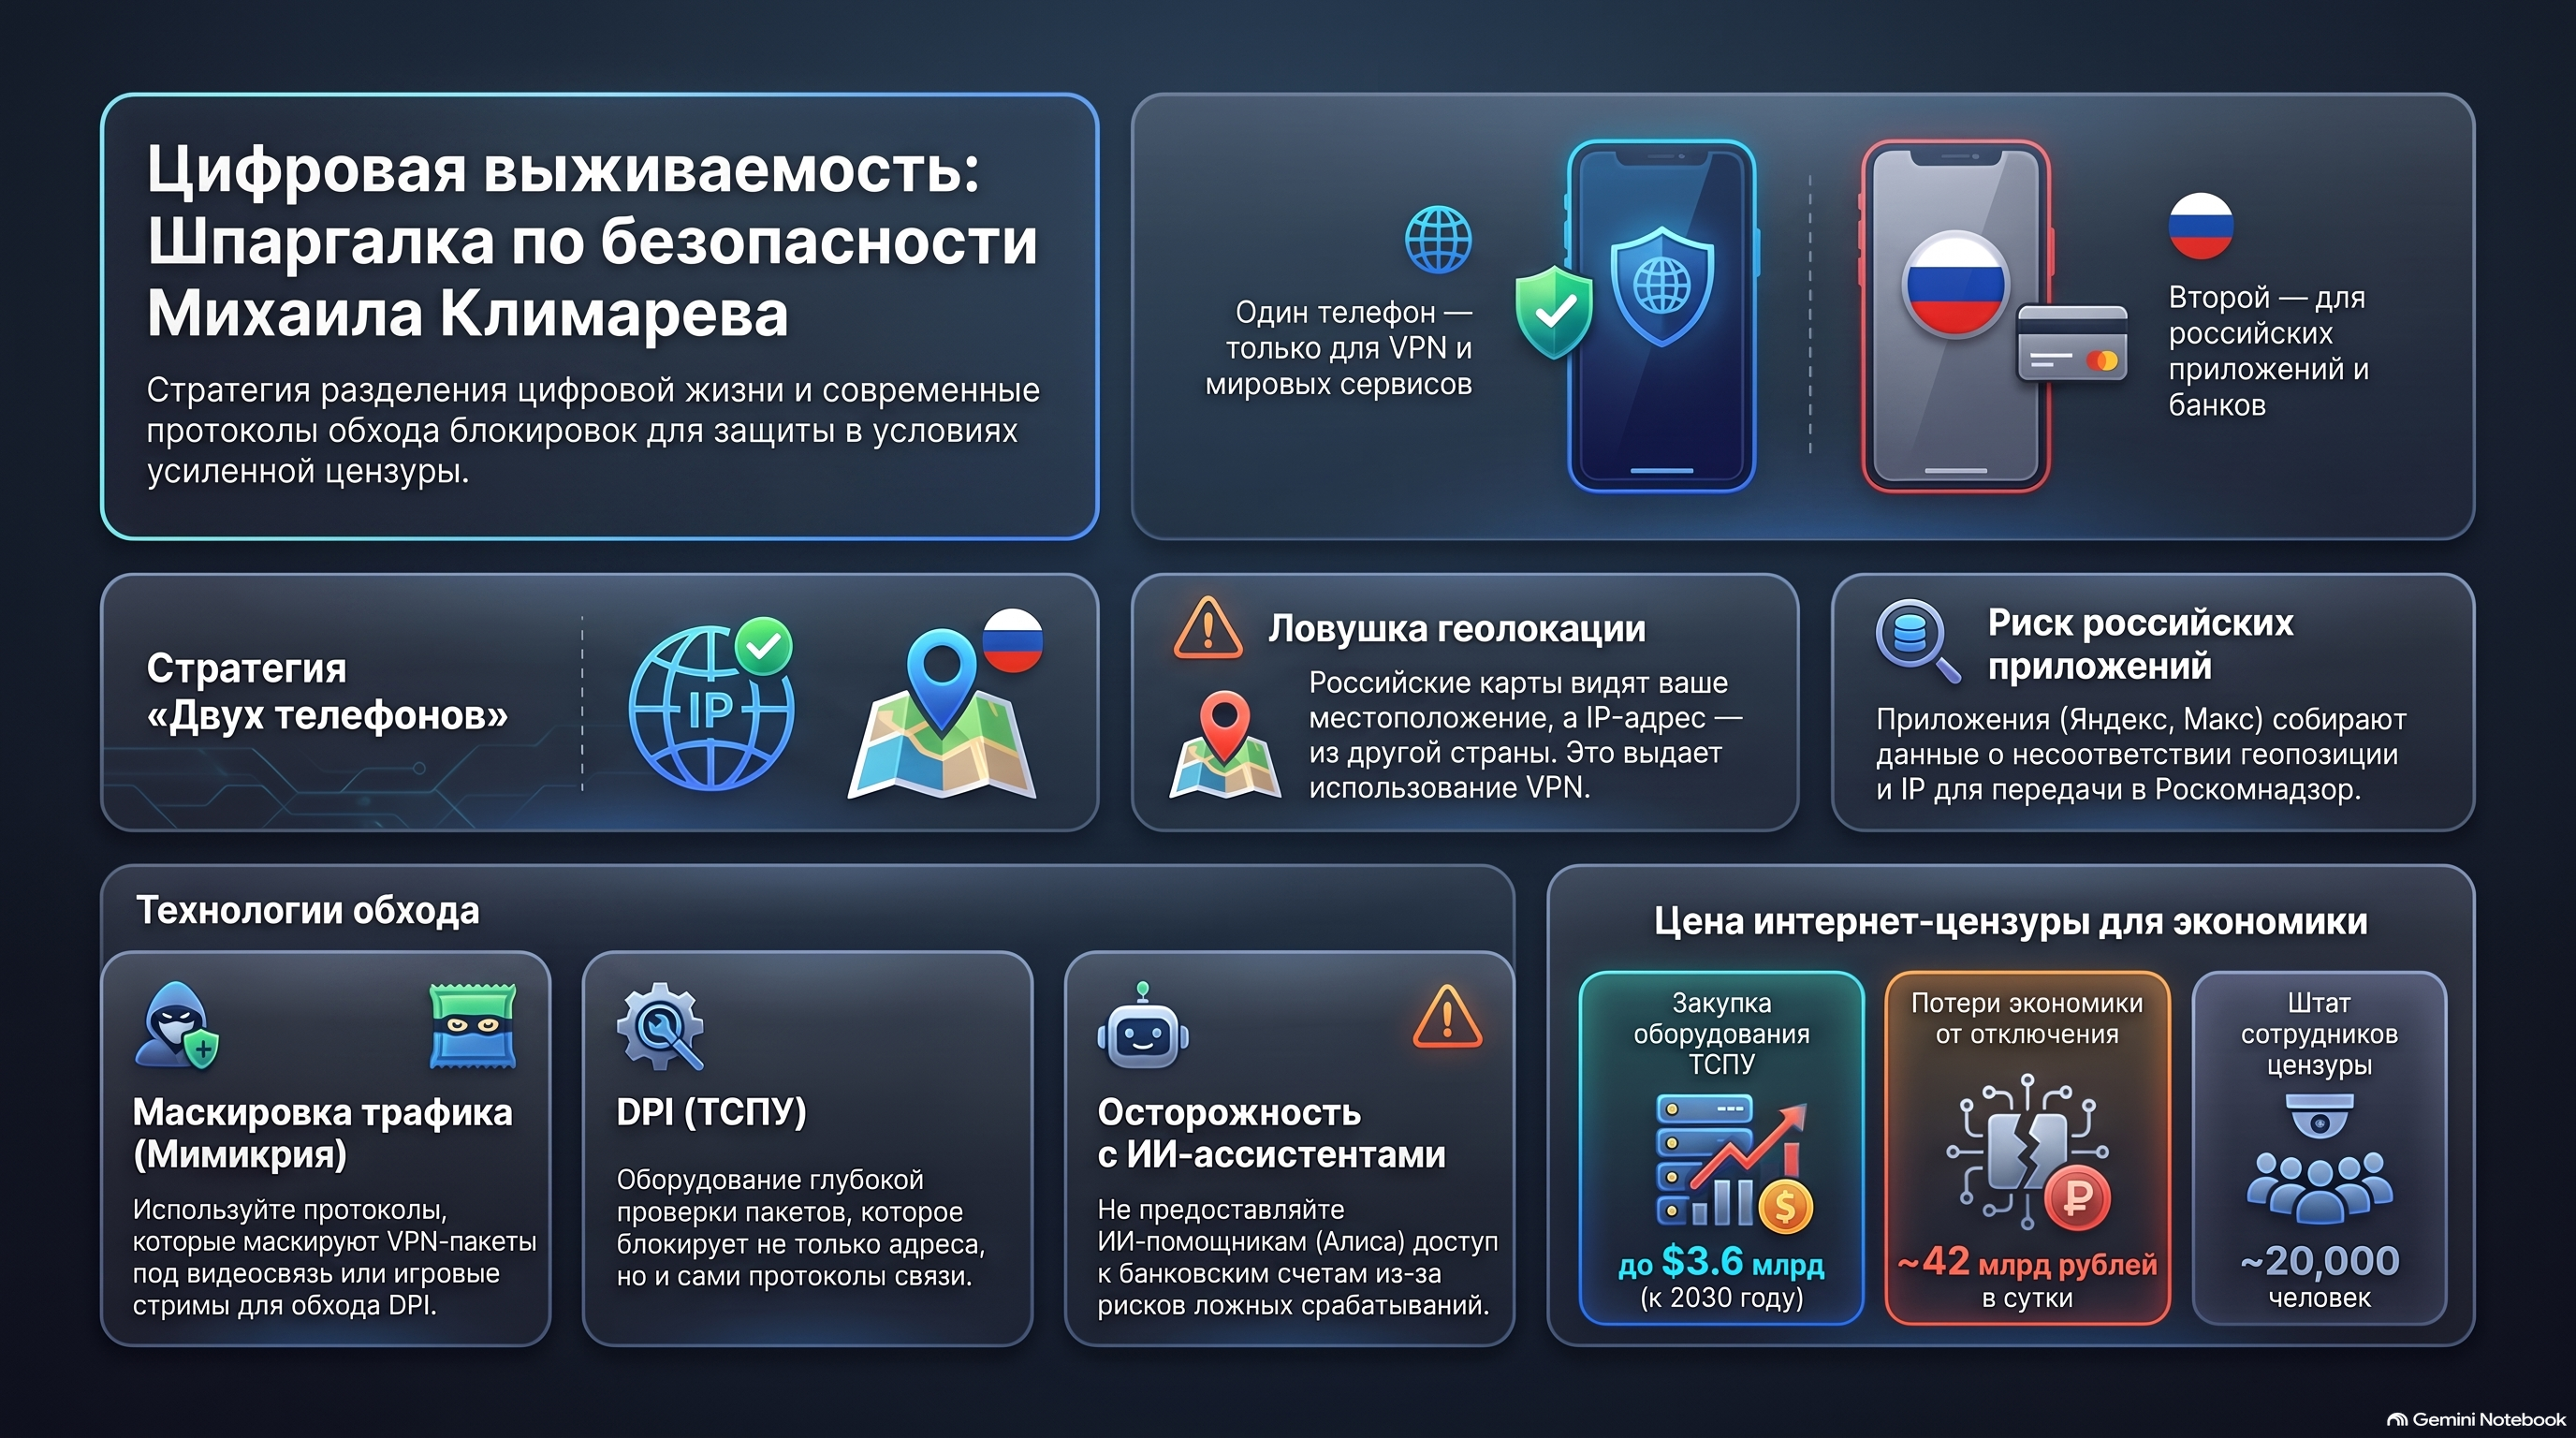
ИИ-обзор видоса:

Как российские власти и компании выявляют использование VPN пользователями?

Российские власти и IT-компании выявляют использование VPN пользователями с помощью сочетания технических средств и административного давления:
Сопоставление геолокации и IP-адреса через мобильные приложения: Российские приложения, имеющие доступ к геопозиции (например, «Яндекс Карты» или «Макс»), фиксируют реальное физическое местоположение устройства по GPS
Если при этом сетевой IP-адрес указывает на другую страну (например, Нидерланды), система делает однозначный вывод об использовании VPN

Сбор баз IP-адресов и передача их в Роскомнадзор: Российские сервисы аккумулируют IP-адреса, с которых фиксируется VPN-трафик, и передают их в Роскомнадзор для включения в реестр блокировок
Если один пользователь «сходит» на российский сервис через VPN-приложение, этот IP-адрес попадает в чёрный список и блокируется для всех остальных клиентов данного VPN-сервера
Блокировки выявленных адресов обычно происходят волнами (например, по вторникам)

Принуждение IT-компаний к вычислению VPN-пользователей: Минцифры потребовало от руководителей крупнейших IT-компаний РФ (Яндекс, VK, Ozon, Wildberries и др.) самостоятельно ограничивать доступ к своим ресурсам через VPN
Под угрозой лишения IT-аккредитации и отсрочек от армии для сотрудников компании задействовали свои инженерные кадры для сбора данных и выявления VPN-адресов
.
Глубокий анализ пакетов (DPI) и фильтрация протоколов через ТСПУ: Роскомнадзор использует ТСПУ (Технические средства противодействия угрозам, или оборудование DPI)
Они проверяют не только адрес назначения, но и сам транспортный протокол
Протоколы, не скрывающие свою структуру (WireGuard, OpenVPN, IPsec), выявляются по характерным сигнатурам и блокируются непосредственно на сетевом уровне

Чтобы обходить такие блокировки, современные сервисы применяют протоколы, мимикрирующие под легитимный трафик (видеозвонки, онлайн-игры или видеопотоки), однако это требует повышенных вычислительных мощностей и быстрее разряжает батарею устройств


Как защитить свои данные?

Придерживаться «правила двух телефонов»:

Российский телефон («максофон»): используйте строго для отечественных сервисов (банки, «Госуслуги», «Яндекс Карты», маркетплейсы) и никогда не включайте на нём VPN

Второй телефон: используйте исключительно с включённым VPN для доступа к заблокированным ресурсам и международным сервисам

Физическое разделение предотвращает ошибки, когда пользователь забывает выключить VPN при запуске российских сервисов

Не открывать российские приложения при включённом VPN:
Приложения с доступом к геопозиции (например, «Яндекс Карты») фиксируют реальные GPS-координаты устройства и сопоставляют их с иностранным IP-адресом

Собранные таким образом IP-адреса передаются в базы Роскомнадзора для последующей блокировки VPN-серверов

Соблюдать осторожность с голосовыми и ИИ-ассистентами:

Держите голосовых помощников (например, «Алису») на отдельном устройстве

Не предоставляйте голосовым ассистентам доступ к банковским приложениям и счетам

Учитывать аппаратные требования современных VPN-протоколов:

Для обхода блокировок используются протоколы маскировки, которые перепаковывают пакеты данных, из-за чего батарея смартфона разряжается быстрее

Устаревшие гаджеты и операционные системы (например, iPhone 7) технически не справляются с новыми протоколами маскировки из-за нехватки вычислительных ресурсов

Разделять необходимую передачу данных и реальную угрозу:

Не нужно скрывать от сервисов информацию, которая необходима для оказания услуги (например, адрес для курьера или GPS для навигатора)

Главная цель цифровой гигиены — предотвратить скомпрометированность VPN-серверов и защитить критические данные

Изображение

====================

В общем, два смартфона это хорошо На одном VPN, с другого ходить на российские серверы.
Наверное даже это лучший вариант.
Split tunnelling настроить не всякий сможет.

Вернуться в «Общий форум»

Кто сейчас на конференции

Сейчас этот форум просматривают: нет зарегистрированных пользователей и 16 гостей